
Pipelines, die auf dem Meeresgrund explodieren. Datenkabel, die mitten in der Nacht durchtrennt werden. Bahnsignale, die plötzlich ausfallen und den Fernverkehr lahmlegen. Was vor einigen Jahren noch wie ein Thrillerszenario klang, ist in Europa inzwischen dokumentierte Realität. Dieser Artikel erklärt, was in Deutschland offiziell als kritische Infrastruktur gilt, welche Angriffe bereits dokumentiert sind — und wer für den Schutz zuständig ist.
Was gilt als kritische Infrastruktur? Die offizielle Definition
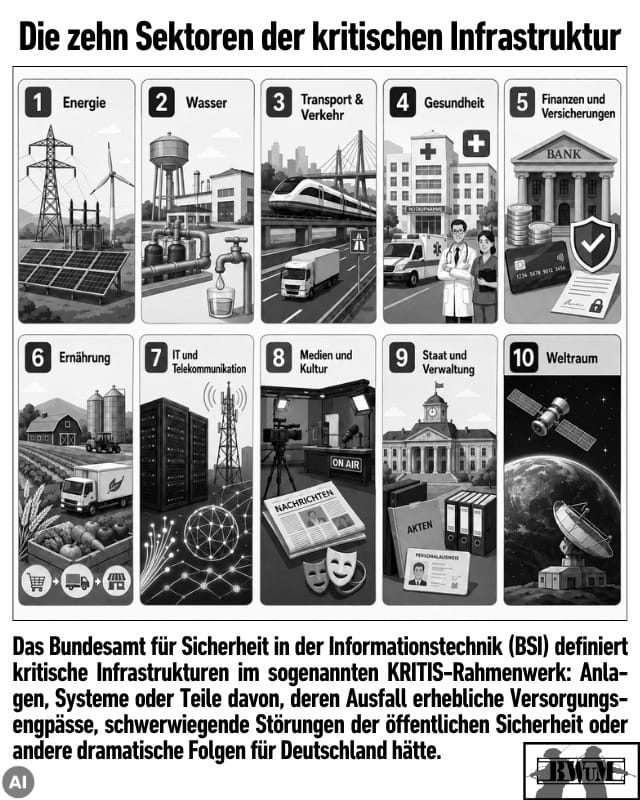
Das Bundesamt für Sicherheit in der Informationstechnik (BSI) definiert kritische Infrastrukturen im sogenannten KRITIS-Rahmenwerk: Anlagen, Systeme oder Teile davon, deren Ausfall erhebliche Versorgungsengpässe, schwerwiegende Störungen der öffentlichen Sicherheit oder andere dramatische Folgen für Deutschland hättte.
Das Rahmenwerk erfasst zehn Sektoren:
| Energie | Stromnetze, Gasleitungen, Pipelines, Raffinerien |
| Wasser | Trinkwasserwerke, Abwasserentsorgung |
| Transport und Verkehr | Bahn, Luftfahrt, Straße, Häfen |
| Gesundheit | Krankenhäuser, Rettungsdienste, Pharmalieferketten |
| Finanz- und Versicherungswesen | Banken, Zahlungssysteme, Börseninfrastruktur |
| Ernährung | Lebensmittelversorgung, Großhandel |
| IT und Kommunikation | Rechenzentren, Mobilfunknetze, Internetknoten |
| Medien und Kultur | Rundfunk, öffentliche Kommunikationsinfrastruktur |
| Staat und Verwaltung | Regierungsnetzwerke, Justiz, Katastrophenschutz |
| Weltraum | Satellitendienste, GPS-Infrastruktur |
Was diese Sektoren verbindet: Ein gezielter Ausfall würde nicht nur wirtschaftlichen Schaden anrichten, sondern Grundversorgung der Bevölkerung oder staatliche Handlungsfähigkeit direkt gefährden. Deshalb unterliegen Betreiber ab bestimmten Schwellenwerten — gemessen an Versorgungsrelevanz und Nutzerzahl — gesetzlichen Schutz- und Meldepflichten.
Angriffe auf kritische Infrastruktur: Was bereits passiert ist
Die Bedrohungslage ist keine Theorie. Deutschland und seine unmittelbaren Nachbarn haben in wenigen Jahren mehrere konkrete Vorfälle erlebt.
Nord Stream 1 und 2 (September 2022) – Durch gezielte Unterwassersprengungen wurden drei der vier Stränge der Nord-Stream-Pipelines in der Ostsee zerstört. Die Leitungen hatten bis dahin russisches Erdgas nach Europa transportiert — der Schaden ist dauerhaft und nicht reparierbar. Ermittlungen liefen in Deutschland, Schweden und Dänemark. Schweden stellte seine Untersuchung 2024 ohne Ergebnis ein, die deutschen Ermittlungen dauern an. Eine offizielle Zuschreibung liegt bis heute nicht vor.
Balticconnector-Pipeline und Ostseekabel (Oktober 2023) – Die Unterwasser-Gaspipeline zwischen Finnland und Estland sowie mehrere Datenkabel zwischen Finnland, Deutschland und Schweden wurden innerhalb weniger Stunden beschädigt. Ermittlungen konzentrierten sich auf ein Containerschiff. Ähnliche Vorfälle mit Unterwasserkabeln in der Ostsee folgten 2024 — der Muster aus verdächtigen Schiffsbewegungen nahe bekannter Kabelkorridore hat sich seither wiederholt.
Sabotage an deutschen Bahnsignalanlagen (Oktober 2022) – An zwei strategisch wichtigen Stellen im deutschen Streckennetz wurden Kabel durchtrennt. Weite Teile des Fernverkehrs standen für Stunden still. Die Bundesanwaltschaft übernahm wegen des Verdachts auf Sabotage.
Diese drei Ereignisse innerhalb weniger Monate haben die sicherheitspolitische Debatte in Deutschland grundlegend verändert.
Wer ist in Deutschland für den Schutz zuständig? Die Zuständigkeiten
Kein einzelner Akteur trägt die Verantwortung allein. Die Zuständigkeiten verteilen sich auf mehrere Behörden — und auf private Betreiber, was strukturell entscheidend ist.
| Akteur | Hauptverantwortung | Reichweite |
| BSI | Cybersicherheit und IT-Schutz kritischer Systeme | Bundesweit, Behörden + private Betreiber |
| BBK | Zivilschutzkoordination, Krisenmanagement, Warnsysteme | Bundesweit, koordiniert Länder + Kommunen |
| BKA / Bundespolizei | Strafverfolgung, Ermittlung bei physischer Sabotage | Bundesweit, zusammen mit Länderbehörden |
| Bundeswehr | Physischer Schutz, Überwachung, Amtshilfe | Inlandseinsatz: klar begrenzte Befugnisse |
| Private Betreiber | Betrieb, Wartung, Primärschutz der eigenen Anlagen | Vertraglich und regulatorisch gebunden |
Das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe (BBK) koordiniert dabei im Krisenfall die ressortübergreifende Zusammenarbeit zwischen Bundesministerien, Länderbehörden und privaten Betreibern.
Ein strukturelles Problem, das viele Leser überrascht: Der überwiegende Teil kritischer Infrastruktur in Deutschland — Pipelines, Stromnetze, Telekommunikationsleitungen, Bahnstrecken — befindet sich in privatem Besitz. Der Staat schreibt Schutzstandards vor und koordiniert im Krisenfall, aber die operative Verantwortung liegt beim Eigentümer. Dieser Interessenskonflikt zwischen wirtschaftlichen Betriebszielen und staatlichen Sicherheitsanforderungen bleibt eine strukturelle Schwachstelle des deutschen Ansatzes.
Hinweis: Der Schutz vor Cyberangriffen auf Infrastruktursysteme — also digitale Angriffe auf Steuerungssoftware oder IT-Netzwerke — ist ein eigenständiges Thema. Einen ausführlichen Überblick dazu bietet unser Artikel zur Cyber-Sicherheit bei der Bundeswehr.
Die Rolle der Bundeswehr beim Schutz kritischer Infrastruktur
Der Einsatz der Bundeswehr im Inland ist durch Artikel 87a des Grundgesetzes klar begrenzt. Die Streitkräfte dürfen innerhalb Deutschlands grundsätzlich nur im Verteidigungsfall oder zur Unterstützung ziviler Behörden tätig werden — nicht als eigenständige Sicherheitsbehörde mit Ermittlungsbefugnissen.
In der Praxis bedeutet das: Die Bundeswehr kann angefordert werden, wenn zivile Kräfte überfordert sind oder eine militärische Lageeinschätzung erforderlich wird. Konkret umfasst das die Bewachung sensibler Anlagen, Aufklärungsflüge über kritischen Korridoren sowie Unterstützung der Bundespolizei bei besonderen Lagen.
Nach 2022 hat sich der politische Konsens in Deutschland verschoben. Eine stärkere präventive Rolle der Bundeswehr beim Infrastrukturschutz wird breiter akzeptiert als zuvor. Das setzt ausreichend Personal voraus, ein direktes Argument für die geplante Vergrößerung der Bundeswehr auf 460.000 Soldaten bis 2035. Zum Einsatz von Bundeswehr-Drohnen für Aufklärung und Lageüberwachung läuft parallel dazu eine umfassende Beschaffungsplanung.
Unterseekabel und Pipelines: Die verwundbarste Infrastruktur
Unterseekabel und Pipelines zählen zu den am schwersten zu schützenden Infrastrukturen überhaupt. Sie verlaufen über Hunderte Kilometer auf dem Meeresgrund, in teils internationalen Gewässern außerhalb des direkten Zugriffs nationaler Sicherheitsbehörden.
Allein in der Ostsee verlaufen mehr als zwei Dutzend Unterseekabel für Datenübertragung und Stromversorgung, dazu mehrere Pipelinesysteme. Deutschland ist auf diese Verbindungen sowohl für seine Energieversorgung als auch für internationale Datenkommunikation angewiesen. Ein Ausfall mehrerer Kabel gleichzeitig würde Internettransitkapazität, Börsenkommunikation und Regierungsnetze unmittelbar belasten.
Die bestehenden Überwachungskapazitäten umfassen hydroakustische Sensoren, Schiffsverkehrsüberwachung via AIS-Datenlage sowie maritime Patrouillen von Bundeswehr-Marine und NATO-Partnern. Die Deutsche Marine hat nach 2022 ihre Ostsee-Präsenz erhöht, auch im Rahmen der NATO-Koordinierung zum Schutz kritischer Unterwasserinfrastruktur, die die Allianz seither als eigenständige Aufgabe definiert.
Satellitensysteme spielen dabei eine wachsende Rolle: Moderne Aufklärungssatelliten ermöglichen es, verdächtige Schiffsbewegungen nahe bekannter Kabelkorridore nahezu in Echtzeit zu erfassen und mit historischen AIS-Daten abzugleichen.
Was Deutschland konkret verbessern will: Aktuelle Maßnahmen
Seit 2022 hat Deutschland eine Reihe konkreter Maßnahmen eingeleitet oder angekündigt. Hier ein Überblick der bestätigten Schritte:
KRITIS-Dachgesetz – Das geplante Bundesgesetz soll erstmals einheitliche Mindeststandards für alle KRITIS-Betreiber vorschreiben — unabhängig davon, ob Eigentümer privat oder öffentlich sind. Es soll die bisher fragmentierte sektorale Regulierung unter einem gesetzlichen Dach zusammenführen und auch physische Schutzpflichten explizit verankern.
Verstärkte Marinepatrouillen in der Ostsee – Deutschland und seine NATO-Partner haben die maritime Überwachung in der Ostsee erheblich ausgebaut. Die NATO hat ein Koordinierungsformat speziell für den Schutz kritischer Unterwasserinfrastruktur eingerichtet, das regelmäßige Lageabgleiche zwischen Anrainerstaaten umfasst. Die NATO selbst beschreibt den Schutz kritischer Unterwasserinfrastruktur als eine ihrer zentralen Aufgaben der aktuellen Dekade.
Ausbau des BBK – Das Bundesamt für Bevölkerungsschutz und Katastrophenhilfe wurde personell und finanziell gestärkt, um seine Koordinierungsrolle bei nationalen Krisen besser wahrnehmen zu können. Dazu gehören verbesserte Lagezentrumsfähigkeiten und eine engere Anbindung an Länderbehörden.
Meldepflichten und Behördenkooperation – Kritische Betreiber werden stärker verpflichtet, Vorfälle unverzüglich zu melden. Das soll eine schnellere Reaktionskette zwischen privatem Betreiber, BSI, BBK und Sicherheitsbehörden ermöglichen.
Häufige Fragen
Was ist KRITIS und wer fällt darunter?
KRITIS steht für Kritische Infrastrukturen. Das BSI definiert zehn Sektoren, deren Ausfall die Bevölkerungsversorgung oder staatliche Handlungsfähigkeit gefährden würde: Energie, Wasser, Transport, Gesundheit, Finanzen, Ernährung, IT/Telekommunikation, Medien, Staat und Weltraum. Betreiber ab bestimmten Schwellenwerten — gemessen an Versorgungsrelevanz und Nutzerzahl — unterliegen gesetzlichen Schutz- und Meldepflichten gegenüber BSI und zuständigen Sektorbehörden.
Wer hat die Nord-Stream-Pipelines gesprengt?
Bis heute offiziell ungeklärt. Deutschland, Schweden und Dänemark leiteten nach September 2022 Ermittlungen ein. Schweden stellte seine Untersuchung 2024 ohne Täternennung ein, da die Tat außerhalb der schwedischen Strafverfolgungszuständigkeit begangen worden sei. Die deutschen Ermittlungen laufen weiter. Eine offizielle Zuschreibung liegt zum Zeitpunkt der Veröffentlichung nicht vor.
Kann die Bundeswehr in Deutschland kritische Infrastruktur schützen?
Ja, aber unter klar definierten Bedingungen. Artikel 87a Grundgesetz erlaubt Bundeswehreinsätze im Inland grundsätzlich nur im Verteidigungsfall oder im Rahmen der Amtshilfe für zivile Behörden. In konkreten Bedrohungslagen kann die Bundeswehr Anlagen bewachen, Aufklärung durchführen oder die Bundespolizei unterstützen — sie agiert dabei auf Anforderung, nicht eigenständig.
Wie verwundbar sind Unterseekabel für Sabotage?
Sehr. Kabel verlaufen über weite Strecken ungeschützt auf dem Meeresgrund, oft in internationalen Gewässern. Eine gezielte Beschädigung ist mit vergleichsweise einfachen Mitteln — etwa einem schweren Anker — möglich. Reparaturen dauern Wochen bis Monate und erfordern spezialisierte Kabellegeschiffe, von denen weltweit nur wenige verfügbar sind. Das macht Unterseekabel zur strukturell angreifbarsten Kategorie kritischer Infrastruktur.
Bundeswehr-Ausrüstung für Einsatzkräfte Wer sich für Bundeswehr-Bekleidung und Einsatzausrüstung interessiert — von Dienstkleidung bis hin zu taktischem Zubehör für Behörden und Einsatzkräfte — wird in unserem Shop fündig: → Bundeswehr-Bekleidung im Shop → Ausrüstung für Einsatzkräfte → Behörden-Ausstattung


